¿Qué puedo hacer con Burp Suite?
Entre las características principales se encuentran:
- Permite realizar de forma automatizada pruebas de exploración y escaneo de vulnerabilidades.
- Contiene un Escáner de vulnerabilidades avanzado para pruebas manuales.
- Lógica de exploración de vanguardia.
- Presentación clara y detallada de vulnerabilidades, con recomendaciones y los payloads utilizados.
- Interceptar el tráfico del navegador mediante el Proxy (man-in-the-middle).
- Ataques automatizados y personalizados usando Burp Intruder.
- Contiene herramientas de prueba manuales avanzadas.
- Brinda diferentes métodos y técnicas de conexión a las aplicaciones Web.
¿Cómo funciona?
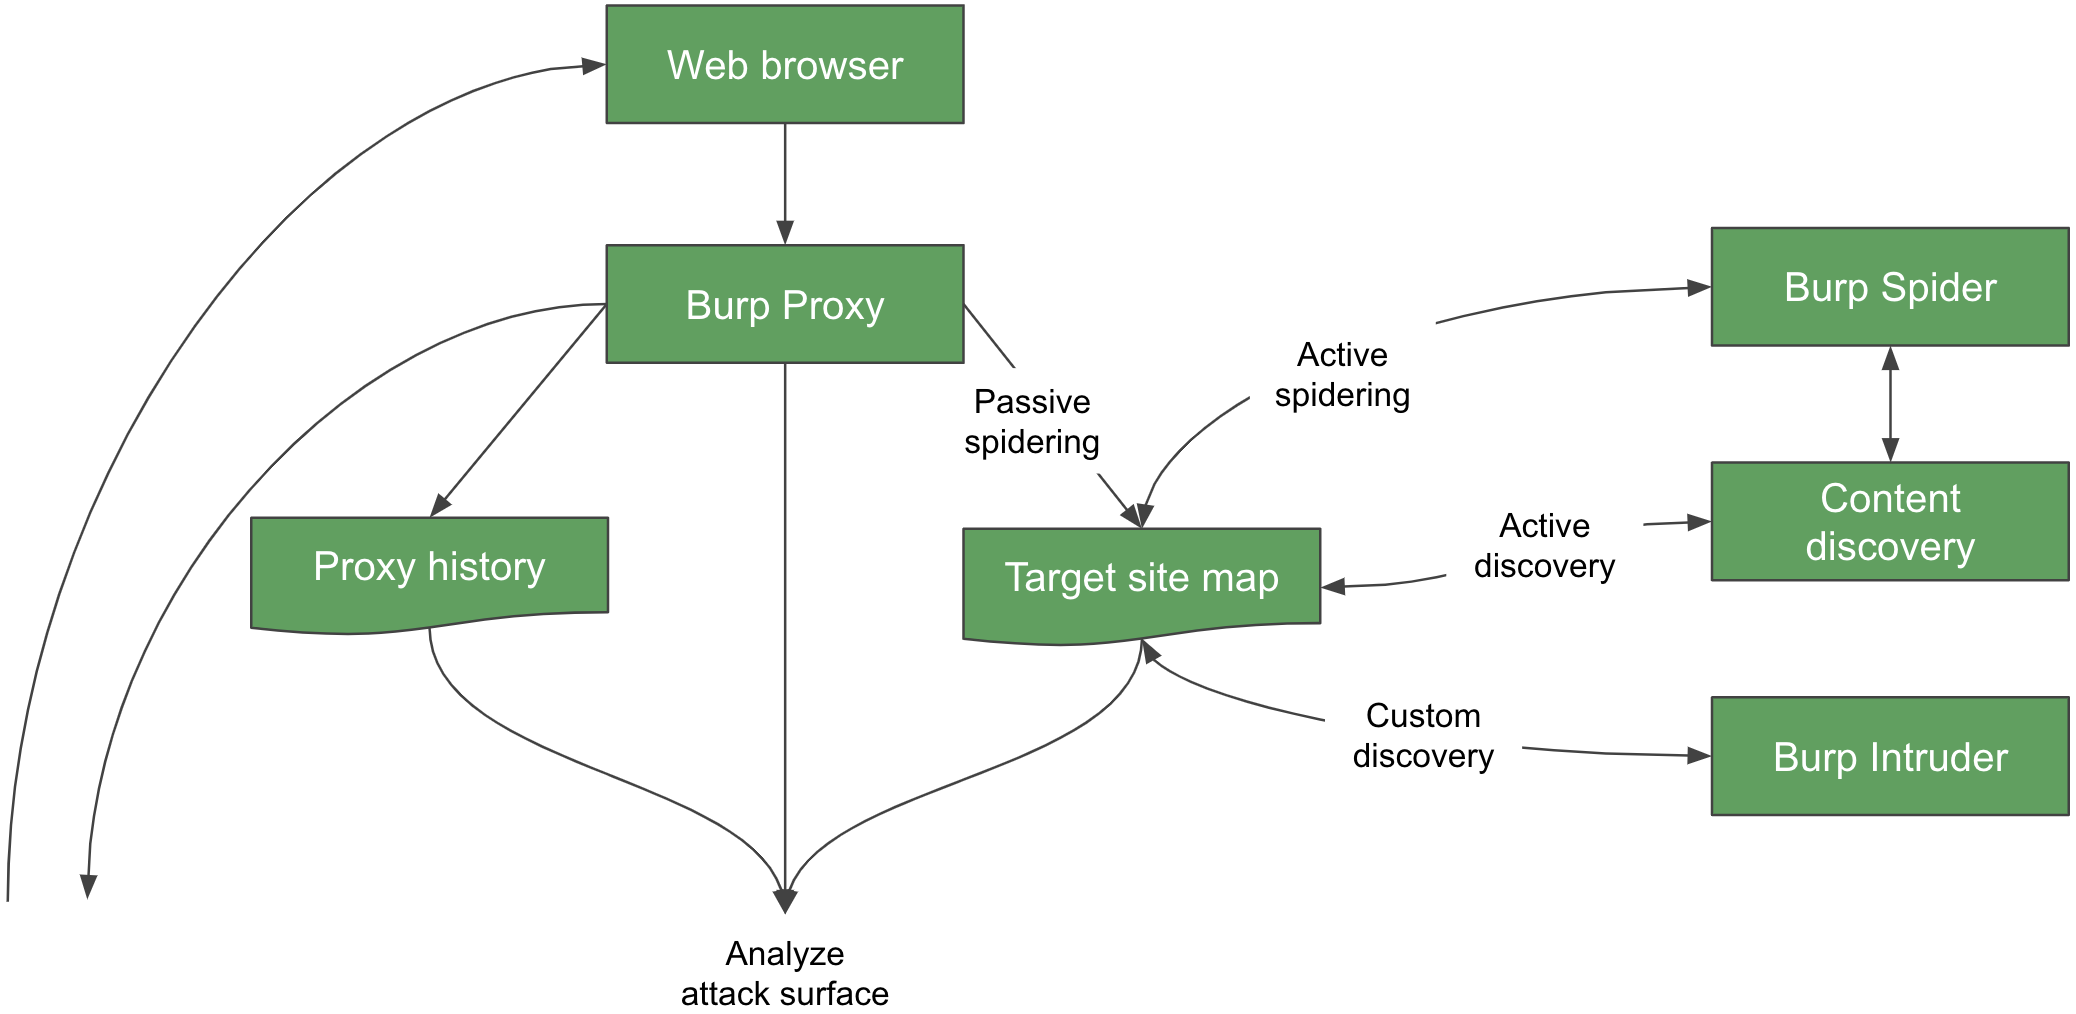
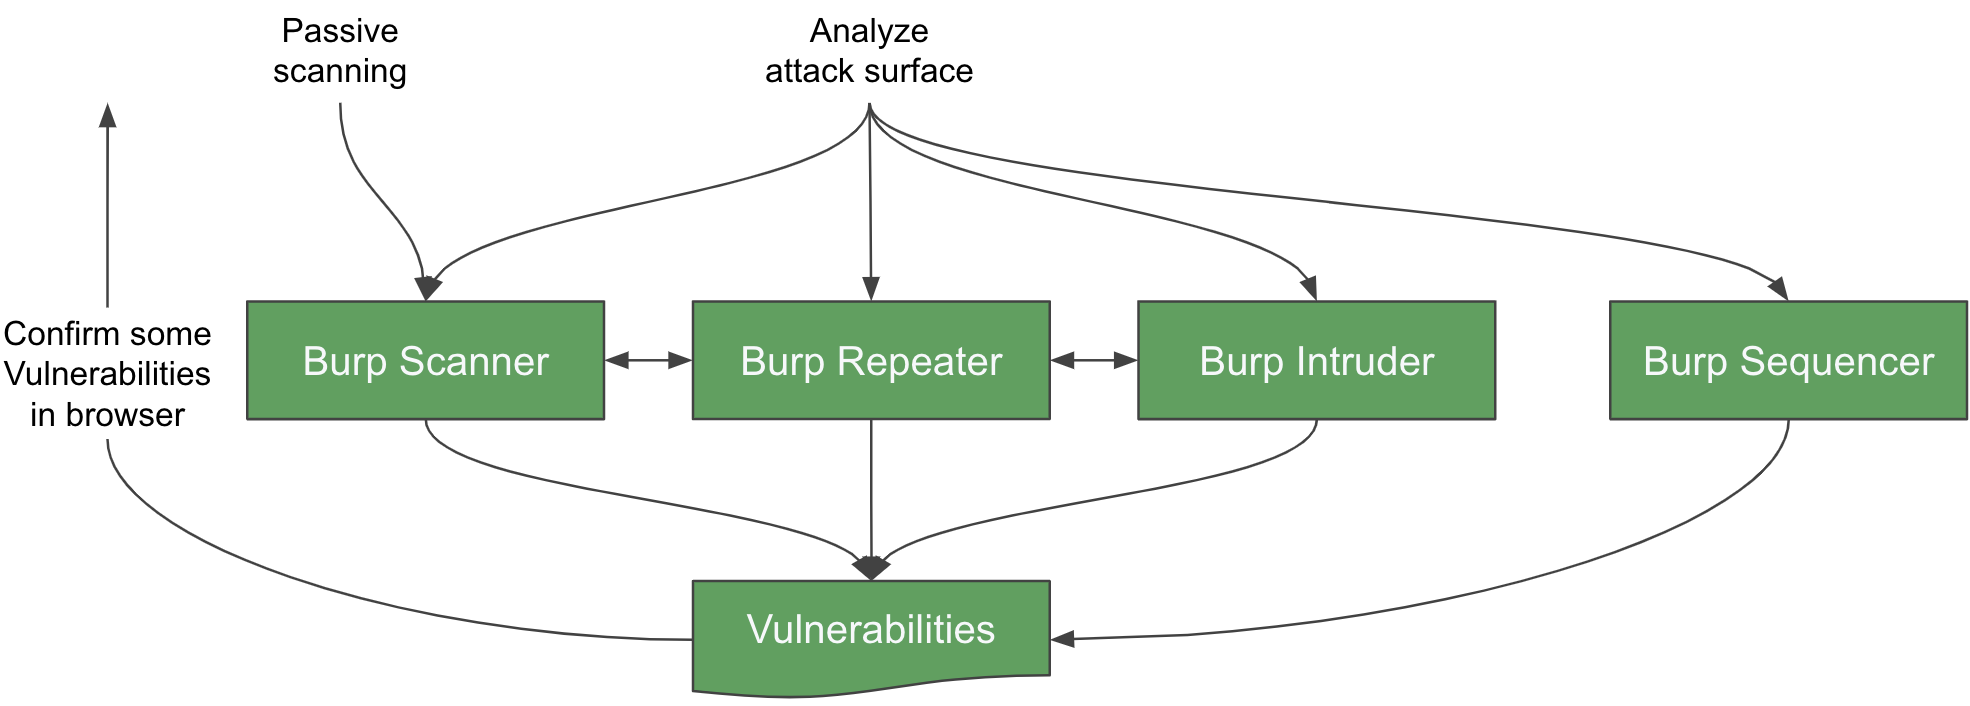
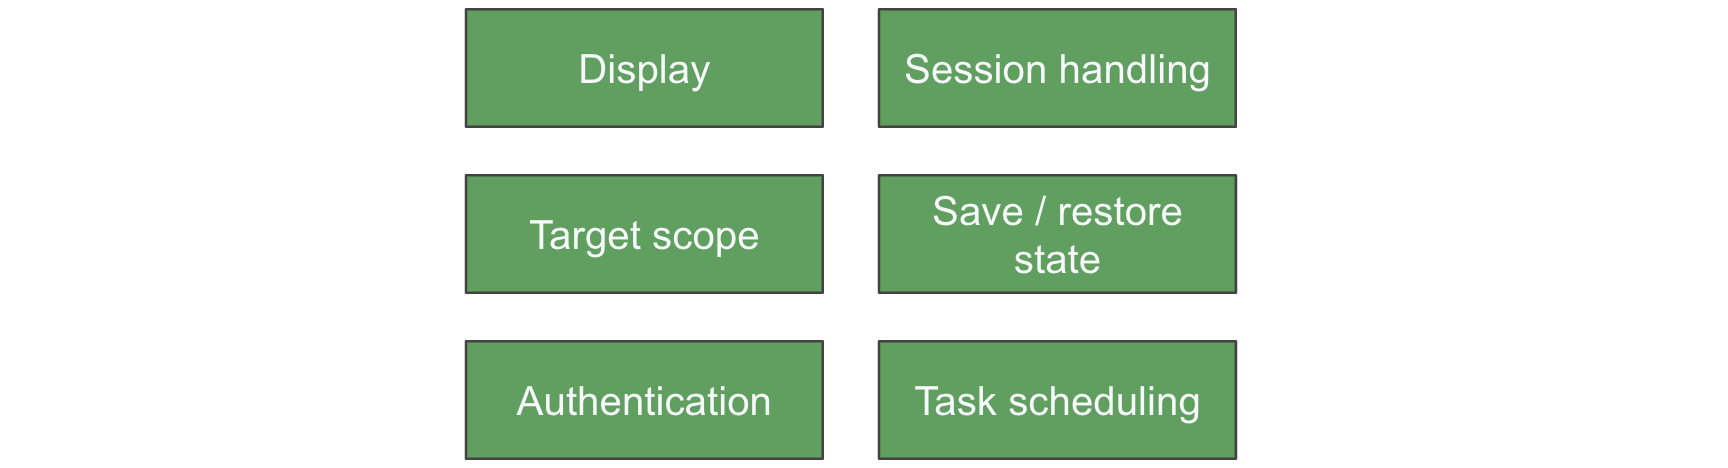
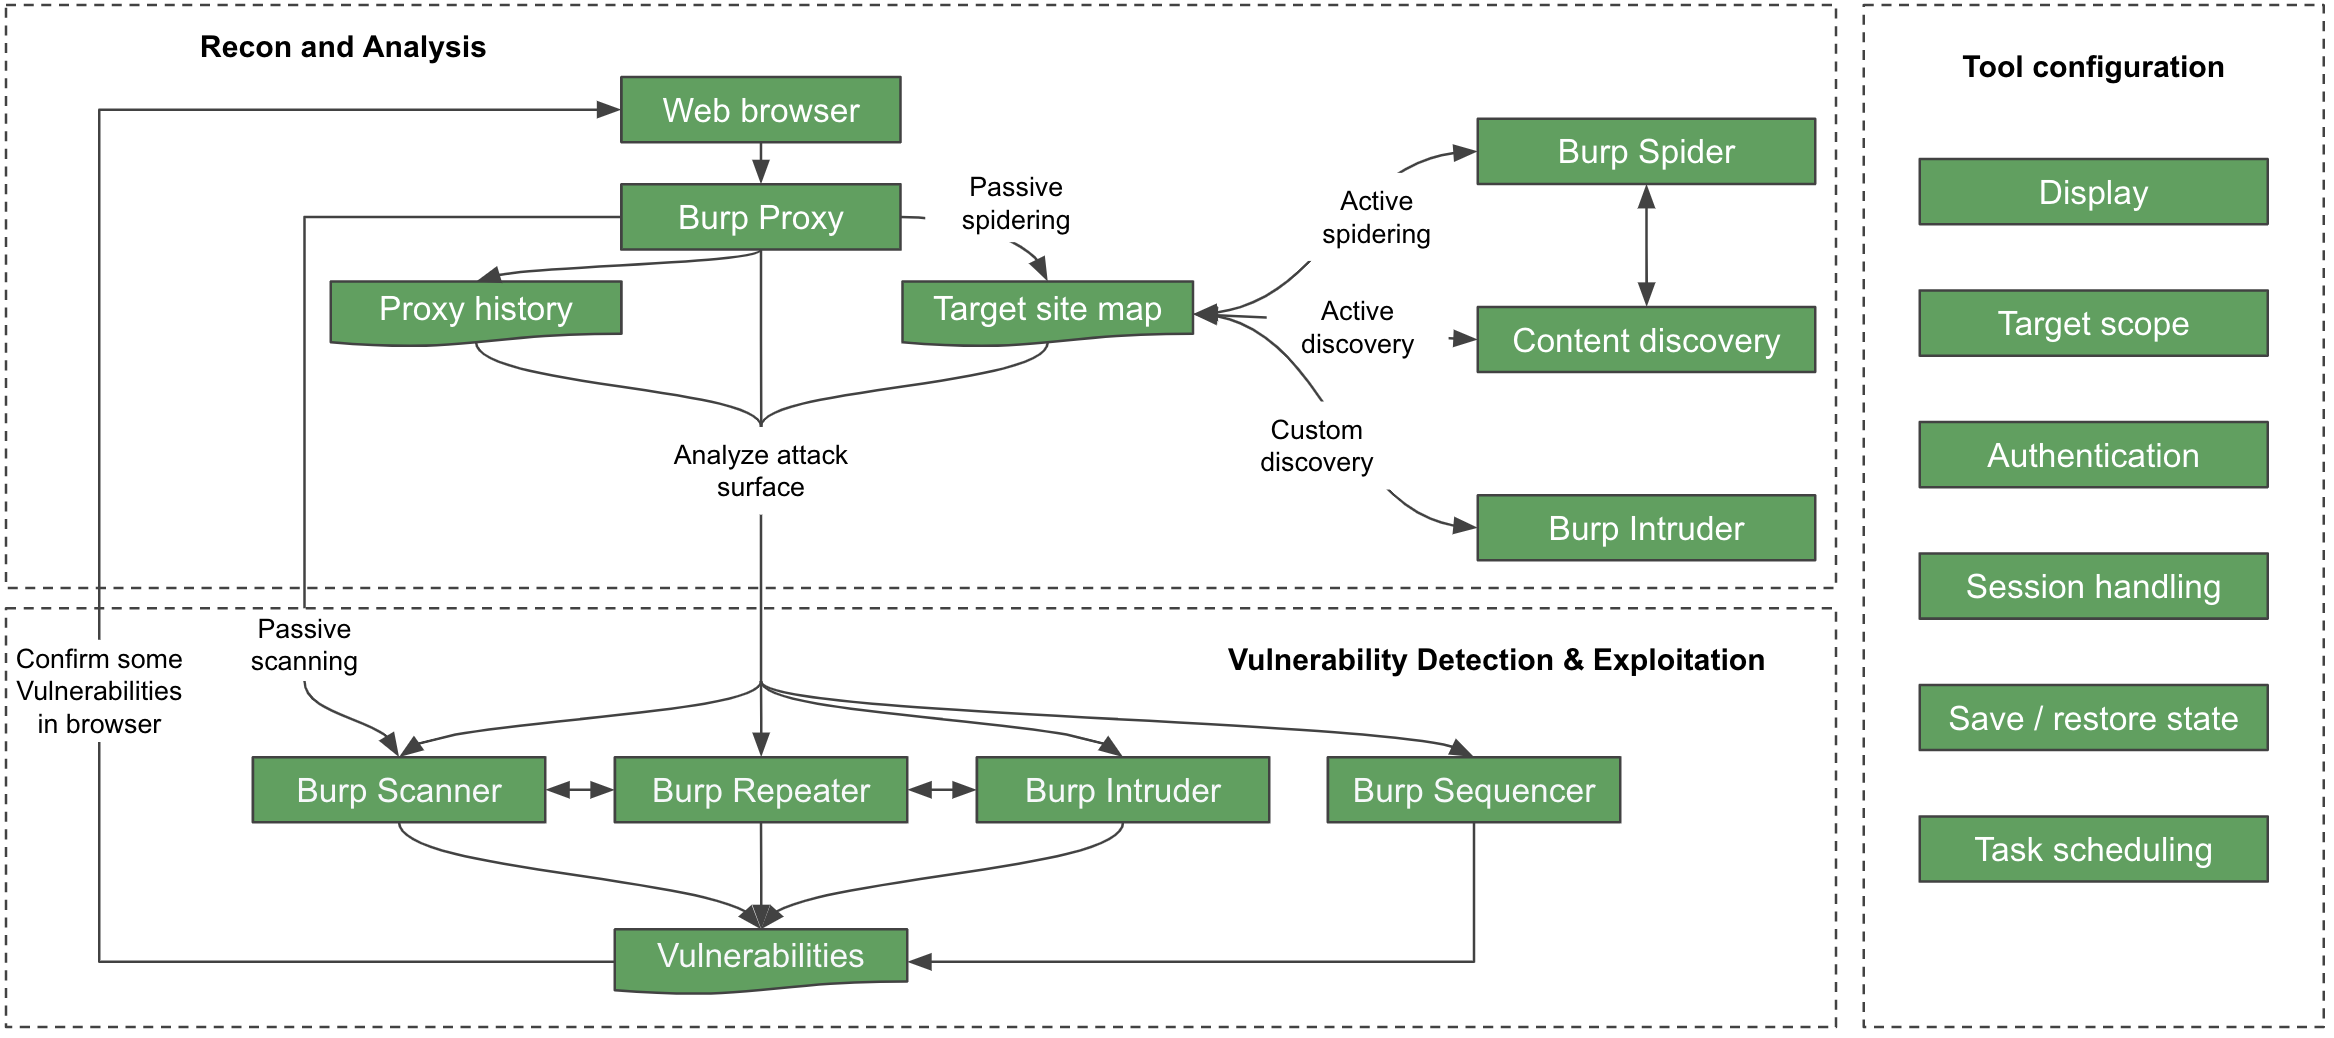
A grandes rasgos Burp Suite organiza y divide las herramientas o acciones internas de la siguiente forma:
- Reconocimiento y Análisis
- Explotación y Detección de Vulnerabilidades
- Configuración de Herramientas
Para ejemplificarlo y sea más fácil visualizarlo veamos los siguientes gráficos:
Reconocimiento y Análisis
Explotación y Detección de Vulnerabilidades
Configuración de Herramientas
La relación que guardan entre sí es la siguiente:
Pueden encontrar más detalles e información aquí:
BURP SUITE ESPAÑOL (Telegram):
Podes unirte y enterarte de tips, compartir conocimiento en el grupo de Telegram: https://t.me/joinchat/DWs-6xZJaV8GhgOot58Hlw
Fuente: Medium


Comentarios
Publicar un comentario